
Mac 上的 Civo Kubernetes 图形界面。
实时集群仪表盘,实时 pod 日志,不需要 kubectl。
CivoCloudManager 是面向 Civo Kubernetes(托管 K3s)的原生 macOS 图形界面。它通过 Apple Security 框架实现的客户端证书 mTLS 直连集群的 Kubernetes API,从 metrics-server 读取指标,并实时推送 pod 日志,全部在一个原生 macOS 窗口里完成。
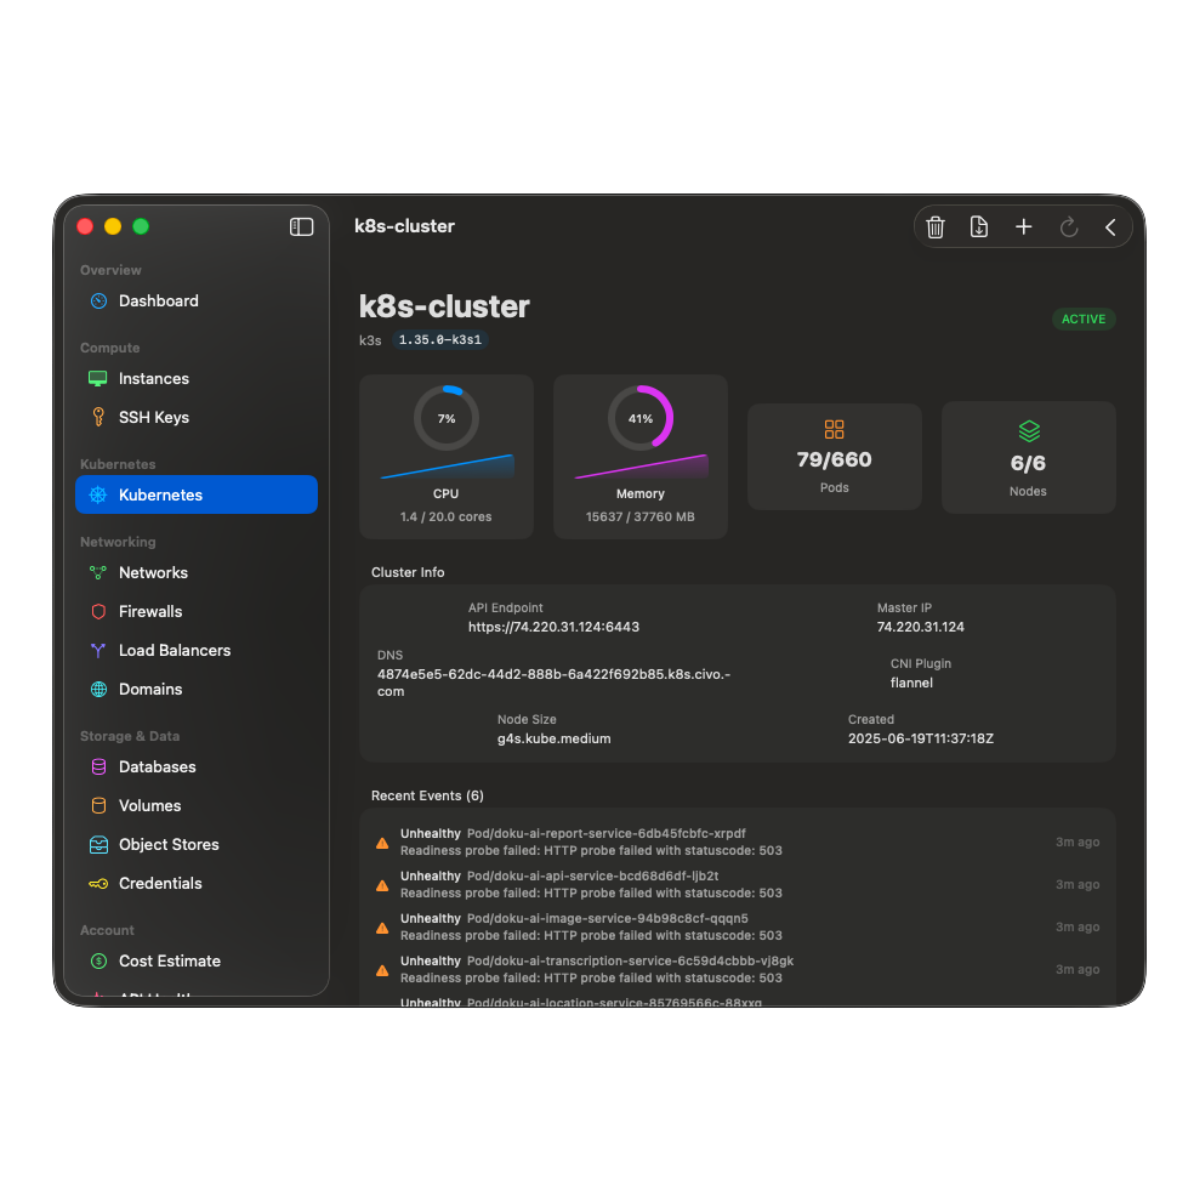
打开一个 Civo 集群,你会看到什么。
-
CPU 和内存实时仪表。
环形仪表带 sparkline 历史曲线,数据来自 metrics-server(未安装该插件时会优雅降级)。不用手动刷新就会更新。
-
实时 pod 日志。
可滚动的等宽字体日志查看器。支持自动滚动、自动刷新和手动刷新。多容器 pod 可在容器之间切换。
-
一次性命令。
不用 kubectl 也能在集群里执行命令。应用把它安排成一个短生命周期的 Job,然后把输出显示出来。想在运行中的 pod 里开一个真正的交互式 shell,还是留着 k9s 或 kubectl exec。
-
Deployment 扩缩容。
直接在 deployment 列表里增减副本数。右键菜单可以触发滚动重启。
-
ConfigMap 和 Secret 查看器。
浏览任意 namespace 下的全部 ConfigMap 和 Secret。Base64 解码后的值直接显示在界面里。
-
Namespace 筛选。
一个选择器过滤所有工作负载列表:deployment、service、ingress、PVC。跨版块保持生效。
图形界面怎么和你的集群通信。
应用从 Civo REST API 下载集群的 kubeconfig,用 Apple 的 Security 框架通过 SecItemImport 和 SecIdentityCreate 导入其中内嵌的 PEM 客户端证书和私钥(不用 kubectl,不用 openssl,不启动外部进程),然后直接与 Kubernetes API server 建立 HTTPS+mTLS 连接。你选中一个集群时,该集群 Civo 防火墙上的 6443 端口会对你当前的公网 IP 打开,离开时自动关闭。
为什么不用 kubectl?
kubectl 本身没问题。但它也是又一个要安装、要配置、要锁版本、要在多台机器之间保持同步的东西。一个原生会说 Kubernetes 的图形界面意味着:一台新 Mac 装完一个应用,五分钟后就能管理 Civo 集群,不用先装 Homebrew,也不用来回倒腾 kubeconfig。
深入了解
按 Civo 产品拆开细说。
CivoCloudManager 覆盖的每个 Civo 领域都有单独一页,讲清细节、取舍和架构。挑一个离你日常最近的。
指南
一步一步,以及诚实的对比。
- 01 连接 Civo API Key 在 Civo 控制台生成密钥,粘贴一次,之后交给 macOS Keychain 保管。
- 02 为你的 IP 开防火墙 手动流程、它留下的动态 IP 隐患,以及一条免费的菜单栏路径:到点自动关掉规则。
- 03 对比 Lens、OpenLens 和 k9s 三个与集群无关的工具,一个只认 Civo 的。差别决定了你想开着哪一个。
- 04 通过 S3 使用 Civo Object Storage 区域 endpoint,s3cmd、rclone 和 AWS CLI 的可用配置,以及原生客户端有什么不一样。
- 05 Mac 上的 Civo DNS 把域名指向 Civo 的 nameserver,之后把这个 zone 放在原生应用里管,而不是一个浏览器标签页。
- 06 更新日志 每一个已发布的版本,最新的在前,附带商店更新说明装不下的细节。
在原生窗口里打开 Civo 集群。
在 Mac App Store 一次性买断。支持 Family Sharing。